AI 時代的應用程式安全:Checkmarx 2027 產業展望報告導讀
文章導讀
2026-09-06 by 高田鑑識
本文為 Checkmarx 部落格文章〈Just Launched: The Future of Application Security in the Era of AI – 2027 Industry Outlook〉之重點導讀,完整報告請至原文下載。
Checkmarx 委託市調機構 Censuswide 進行的年度調查《The Future of Application Security in the Era of AI》,訪問了 14 個國家、共 2,350 名資安長(CISO)、應用程式安全(AppSec)主管與開發人員。報告的核心結論是:業界對漏洞的「偵測」能力已經成熟,但從發現漏洞到實際修補之間的落差,始終沒有縮小。
Checkmarx 在文中特別提到,今年 4 月 Anthropic 揭露的 Mythos 模型,能發掘並利用主流作業系統與瀏覽器中長期存在的漏洞,產出可用攻擊程式的頻率遠高於前代模型。在這樣的環境下,漏洞放著 90 天不修的做法已難以為繼。
報告重點
- 正式環境的程式碼中,已有 49% 由 AI 生成。
- 75% 的組織明知有漏洞仍部署上線;95% 的 CISO 表示曾被施壓壓下或延後處理法遵相關的資安發現。
- 81% 的組織過去 12 個月遭入侵兩次以上,但 73% 的資安主管仍自評安全成熟度「進階」或「高度成熟」。
- 只有 9% 的組織能在 90 天內修補九成以上漏洞。
AI 寫得越多,漏洞上線越多
報告把受訪者依「AI 生成程式碼占比」分組,比較各組部署已知漏洞程式碼的比例,結果呈現明顯的正相關:占比最低(1–20%)的組別約 14%,最高(81–100%)的組別則達 47%,相差 3.4 倍。另有 70% 的開發人員認為,AI 程式碼生成工具在 2025 年帶來了更多漏洞。
再加上 67% 的組織表示開源元件占其程式碼庫一半以上,「人寫的自有程式碼」已不再是主流,開發人員的角色逐漸從撰寫者變成審稿者,但資安模型還沒跟著調整。
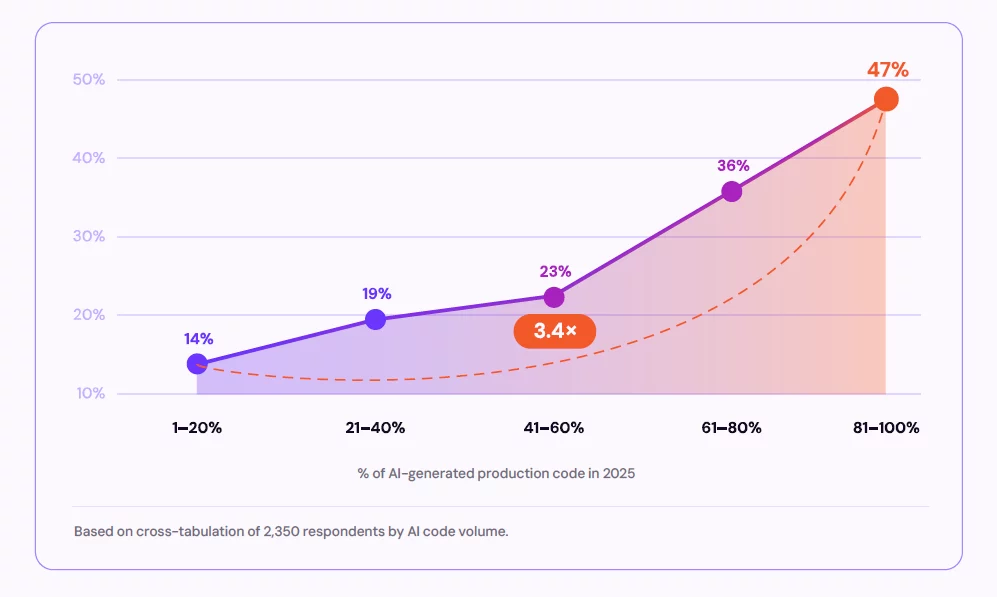
AI 生成程式碼占比 81–100% 的組織,部署已知漏洞程式碼的比例是占比 1–20% 組織的 3.4 倍(圖片來源:Checkmarx)
風險被「制度化」地容忍
調查顯示,30% 的組織在部署有漏洞的程式碼時,抱持「希望不會被發現」的心態。預算雖有成長(46% 的組織年增),但只有 19% 的 CISO 認為預算足以主動降低風險,其餘多處於被動應對或資源受限的狀態。
工具本身並非問題所在:96% 的開發人員 IDE 中已有 AI 資安工具,且幾乎全數認為有效。但只有 18% 在撰寫程式碼的過程中持續落實資安,其餘仍仰賴特定檢查關卡;三分之一的組織在 90 天內仍有半數已知漏洞未修補。
三種角色,三種認知
今年報告首度比較 CISO、AppSec 主管與開發人員對同一問題的回答,落差相當大。以「過去一年未遭入侵」為例,CISO 回答 11%、開發人員 8%,最貼近風險的 AppSec 主管則只有 1%。對影子 AI(shadow AI)的觀察,CISO 認為 5%,AppSec 主管認為 18%。
報告也指出「信心悖論」:自評「高度成熟」的組織,AI 程式碼占比最高、部署有漏洞程式碼的比例也最高,遭入侵頻率卻與其他組織相差無幾。
開發人員:責任全扛,支援不足
開發人員平均將近一半的工作時間花在資安相關事務上,卻仍是最常部署有漏洞程式碼的族群。修補失敗時,他們得面對事後檢討、績效考核、問題升級、版本被擋等後果;然而造成失敗的原因——工具產出大量低價值警示、指引不清、回饋來得太晚——卻遲遲沒有改善。
完整報告另收錄 14 國的區域分析、跨表交叉比對,以及 Checkmarx 提出的六項策略建議(包含代理式資安 agentic security 的應用)。
高田觀點
從鑑識調查的角度來看,這份報告最值得注意的不是 AI 帶來多少新漏洞,而是「已知卻未修補」的漏洞比例。事件發生後回頭檢視,許多入侵所利用的弱點早已在掃描報告中出現過。當 AI 同時加速了程式碼產出與攻擊程式開發,縮短從偵測到修補的時間,將是組織降低事件衝擊的關鍵。