AI 超級駭客尚未出現,但威脅仍在:從 Mandiant、Verizon、Microsoft 報告看真實入侵
Checkmarx Zero 彙整 Mandiant、Verizon、Microsoft 的事件調查與資料外洩報告,指出真實入侵仍來自可被利用的漏洞與權限過大的憑證,AI 只是讓既有手法更快、更大規模,尚未出現全新攻擊類別。最明確的變化是速度:平均漏洞利用時間已降到負值。
Checkmarx Zero 彙整 Mandiant、Verizon、Microsoft 的事件調查與資料外洩報告,指出真實入侵仍來自可被利用的漏洞與權限過大的憑證,AI 只是讓既有手法更快、更大規模,尚未出現全新攻擊類別。最明確的變化是速度:平均漏洞利用時間已降到負值。
Node.js 於 10 月 21 日發佈安全性更新,修補 22.x、24.x、26.x 版本線上的 10 個漏洞,其中 CVE-2026-111497 為 Brotli 解碼器越界寫入,可能導致遠端程式碼執行。請盡速升級至 22.23.4、24.22.1 或 26.12.1。
PHP 於 10 月 21 日修補兩個 CVSS 4.0 評分 9.2 的重大遠端程式碼執行漏洞 CVE-2026-109618 與 CVE-2026-109619,修補前網路上已出現假 PoC 與錯誤的緩解建議。請升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,8.2 以前的版本已終止支援,須遷移。
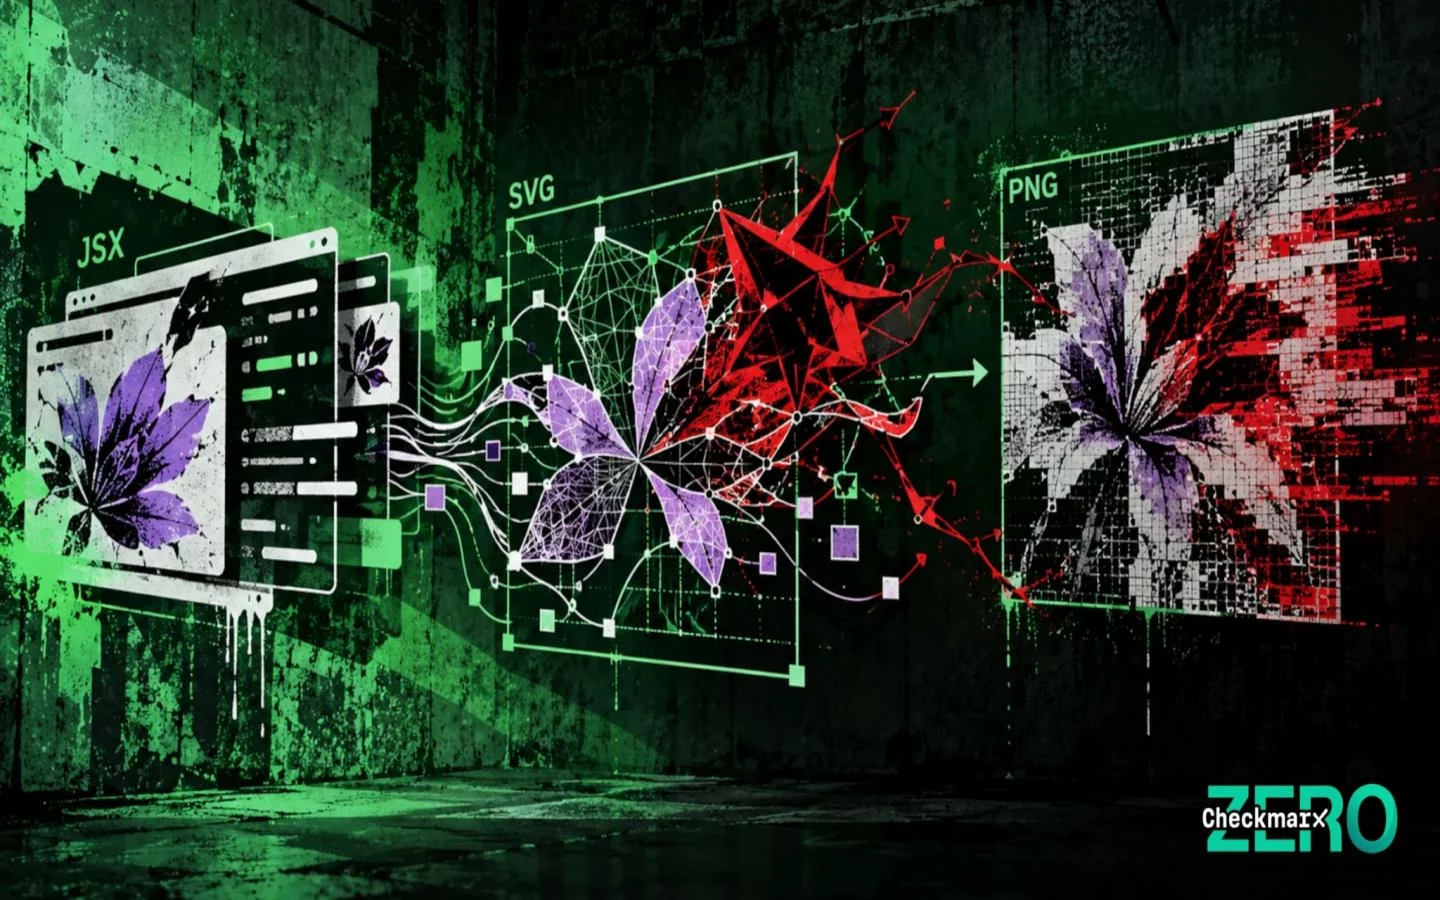
Next.js 揭露重大遠端程式碼執行漏洞 CVE-2026-94545,問題源自相依套件 Satori 未正確跳脫 SVG 內容,攻擊者可透過 ImageResponse 注入惡意 SVG 標記。受影響版本為 16.2.0 至 16.3.5,請儘速升級至 16.3.6;Next.js 15 與 Edge 版 ImageResponse 不受影響。
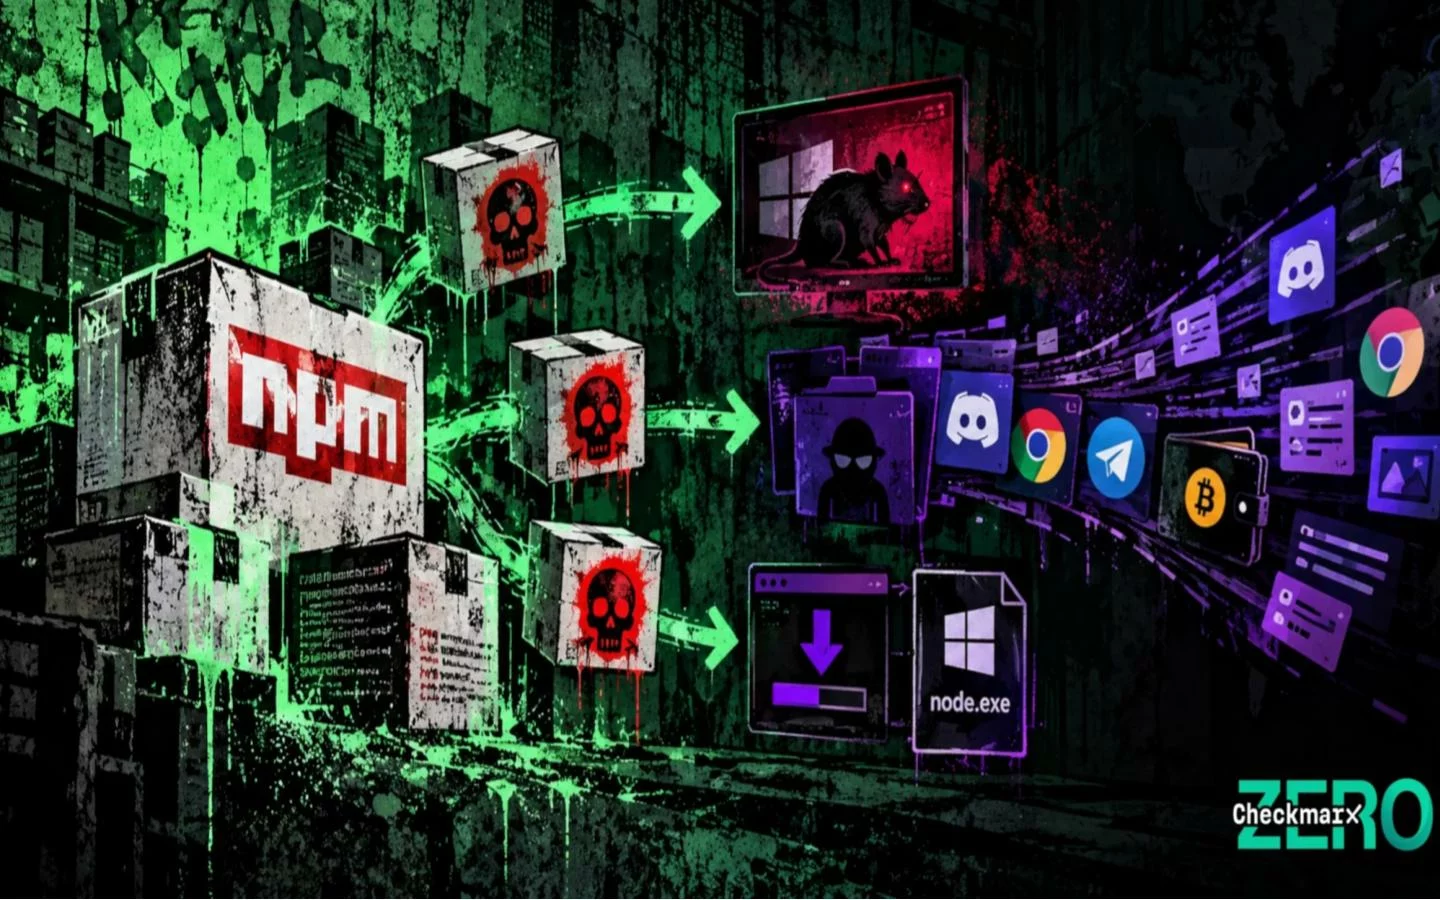
Checkmarx Zero 揭露 MALFEX npm 供應鏈攻擊,同一攻擊者發佈 8 個惡意套件,透過三條互不相依的路徑在 Windows 上植入 Overlord 遠端存取木馬與 movinlike 竊密程式,累計下載逾 4 萬次。截至 9 月底仍有 3 個惡意套件可從 npm 安裝,且公告涵蓋不完整。
Checkmarx Zero 揭露 npm 惡意套件 indexed-btree 攻擊活動:不使用安裝腳本,而是把惡意載入程式藏在套件主程式的 set 方法中,並以 Sepolia 智慧合約作為 C2。套件週下載量近 200 萬,另有 9 個相關套件遭下架,攻擊者據估已獲利 109 ETH。
Checkmarx 年度調查訪問全球 2,350 名資安長、AppSec 主管與開發人員,發現正式環境程式碼已有 49% 由 AI 生成,且 AI 程式碼占比越高、部署已知漏洞的比例越高。報告指出業界偵測能力已成熟,真正的落差在於從發現漏洞到修補之間的組織回應。
AI 助理讓開發者寫程式碼的速度大幅超越理解速度:語言種類暴增、AI 生成程式碼佔比愈高,已知漏洞上線比例也隨之攀升,攻擊者甚至能在修補程式釋出一小時內就完成漏洞利用。文章介紹 Checkmarx 如何結合決定性掃描引擎與 AI 推理引擎(Next-Gen SAST),並以新推出的 Checkmarx Fusion 進一步搜尋零日與未知模式漏洞,盼能縮小攻守之間的落差。
AI 元件——LLM、代理框架、MCP 伺服器——正以超越安全團隊追蹤能力的速度進入程式碼庫。本文探討影子 AI 如何成為軟體供應鏈的新盲點,以及 AppSec 團隊如何透過確定性發現與 AI 特定風險評估,填補能見度缺口並建立治理體系。
Anthropic 發布的新 AI 模型 Mythos 在發現與利用軟體漏洞方面展現出突破性能力,正式宣告應用程式安全性進入全新紀元。然而,AI 模型的機率性特質意味著單靠 AI 並不足夠,企業必須採取結合確定性分析的混合安全性策略。透過代理式分類處理與修復,搭配「左移至源頭」的實踐,才能在 AI 原生開發環境中建立真正可信賴的防禦體系。
高田科技有限公司 (Kaoten Scientific Co., Ltd.) 創立於西元1993年,我們的客戶包括執法單位、政府機關和企業行號,提供專業的數位裝置取證和解析、資安解決方案以及原廠認證課程。銷售產品包括: TRM 加密貨幣金流分析、CheckMarx 源碼安全檢測、Cypex 網路威脅情資監控、Black Kite 網路風險評鑑、KaoQC 網路封包分析、Quokka 行動 App 安全性測試等等服務。
© COPYRIGHT 1993 - 2026 | 高田科技有限公司 | ALL RIGHTS RESERVED | Powered by PARAMITA