數位鑑識及資安服務專業團隊
行動裝置/電腦取證
合法擷取數位證物
網路資產風險評估
資安評級與改善策略
加密貨幣金流追蹤
快速還原交易軌跡
我們的核心專業
我們的客戶包括警政、國安和調查相關政府單位,旨在提供最新數位鑑識、加密貨幣金流追蹤及資安評級之解決方案。
相關文章
產品最新情報、技術分享與軟體應用資訊
AI 超級駭客尚未出現,但威脅仍在:從 Mandiant、Verizon、Microsoft 報告看真實入侵
Checkmarx Zero 彙整 Mandiant、Verizon、Microsoft 的事件調查與資料外洩報告,指出真實入侵仍來自可被利用的漏洞與權限過大的憑證,AI 只是讓既有手法更快、更大規模,尚未出現全新攻擊類別。最明確的變化是速度:平均漏洞利用時間已降到負值。
Node.js 十月安全性更新:修補 10 個漏洞,含 Brotli 解碼器遠端程式碼執行漏洞 CVE-2026-111497
Node.js 於 10 月 21 日發佈安全性更新,修補 22.x、24.x、26.x 版本線上的 10 個漏洞,其中 CVE-2026-111497 為 Brotli 解碼器越界寫入,可能導致遠端程式碼執行。請盡速升級至 22.23.4、24.22.1 或 26.12.1。
PHP 兩個重大遠端程式碼執行漏洞已修補:修補前假 PoC 與錯誤緩解建議滿天飛
PHP 於 10 月 21 日修補兩個 CVSS 4.0 評分 9.2 的重大遠端程式碼執行漏洞 CVE-2026-109618 與 CVE-2026-109619,修補前網路上已出現假 PoC 與錯誤的緩解建議。請升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,8.2 以前的版本已終止支援,須遷移。
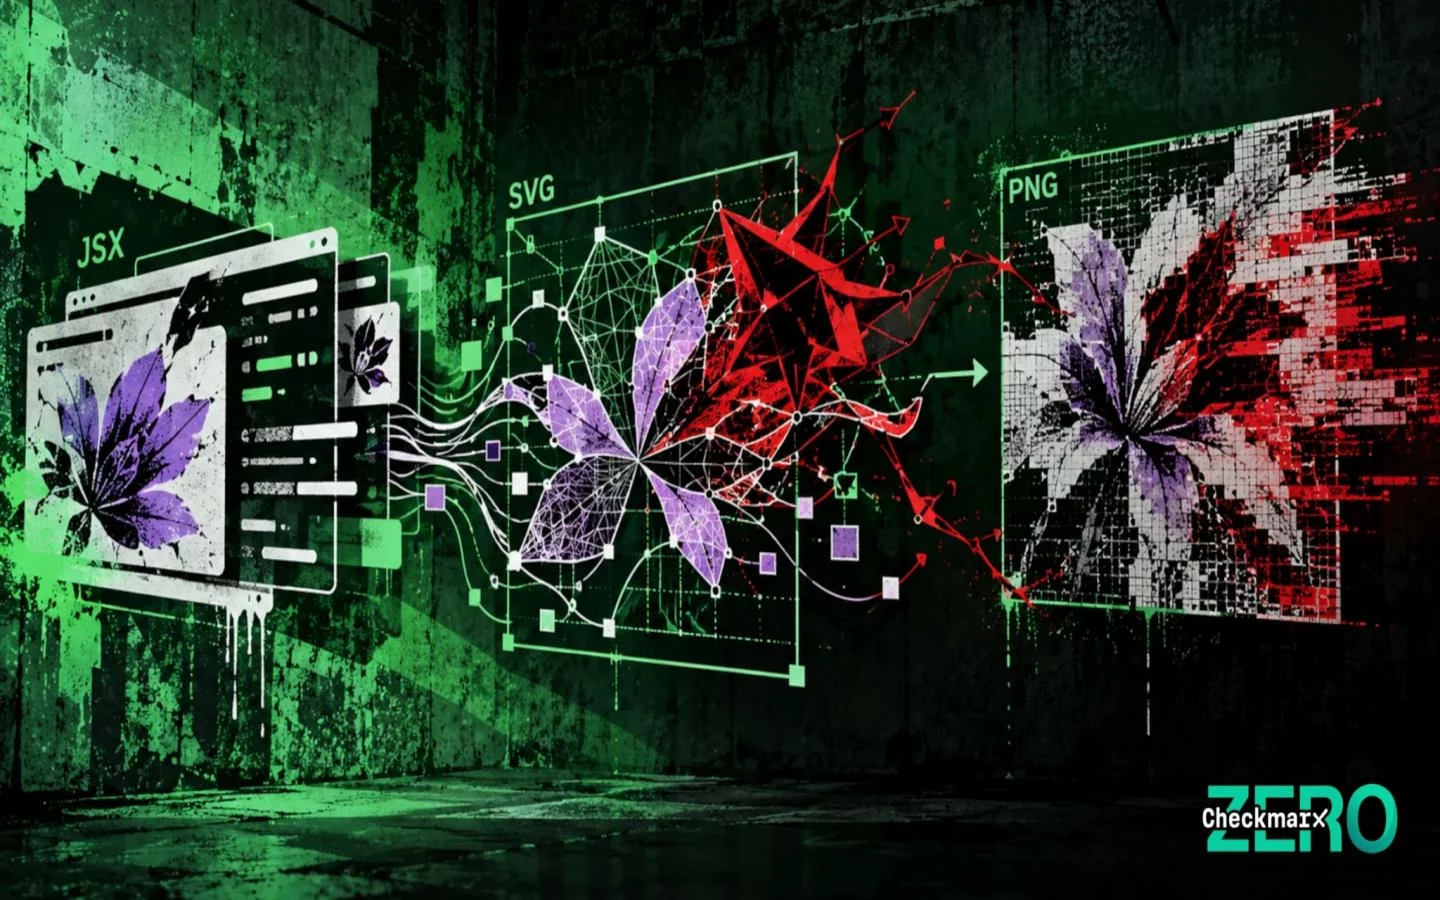
Next.js 重大漏洞 CVE-2026-94545:ImageResponse 遭 SVG 注入可導致遠端程式碼執行
Next.js 揭露重大遠端程式碼執行漏洞 CVE-2026-94545,問題源自相依套件 Satori 未正確跳脫 SVG 內容,攻擊者可透過 ImageResponse 注入惡意 SVG 標記。受影響版本為 16.2.0 至 16.3.5,請儘速升級至 16.3.6;Next.js 15 與 Edge 版 ImageResponse 不受影響。
胜肽熱潮背後的芬太尼供應鏈:中國化學品商加密貨幣收入兩年成長 32%
TRM Labs 研究發現,約 75% 接受加密貨幣付款的中國化學品商同時販售胜肽與芬太尼前驅物,相關業者的加密貨幣收入自 2023 年起兩年成長 32%,付款主力已轉向 TRON 鏈上的 USDT。在可辨識國別的資金中,美國是最大買方來源。
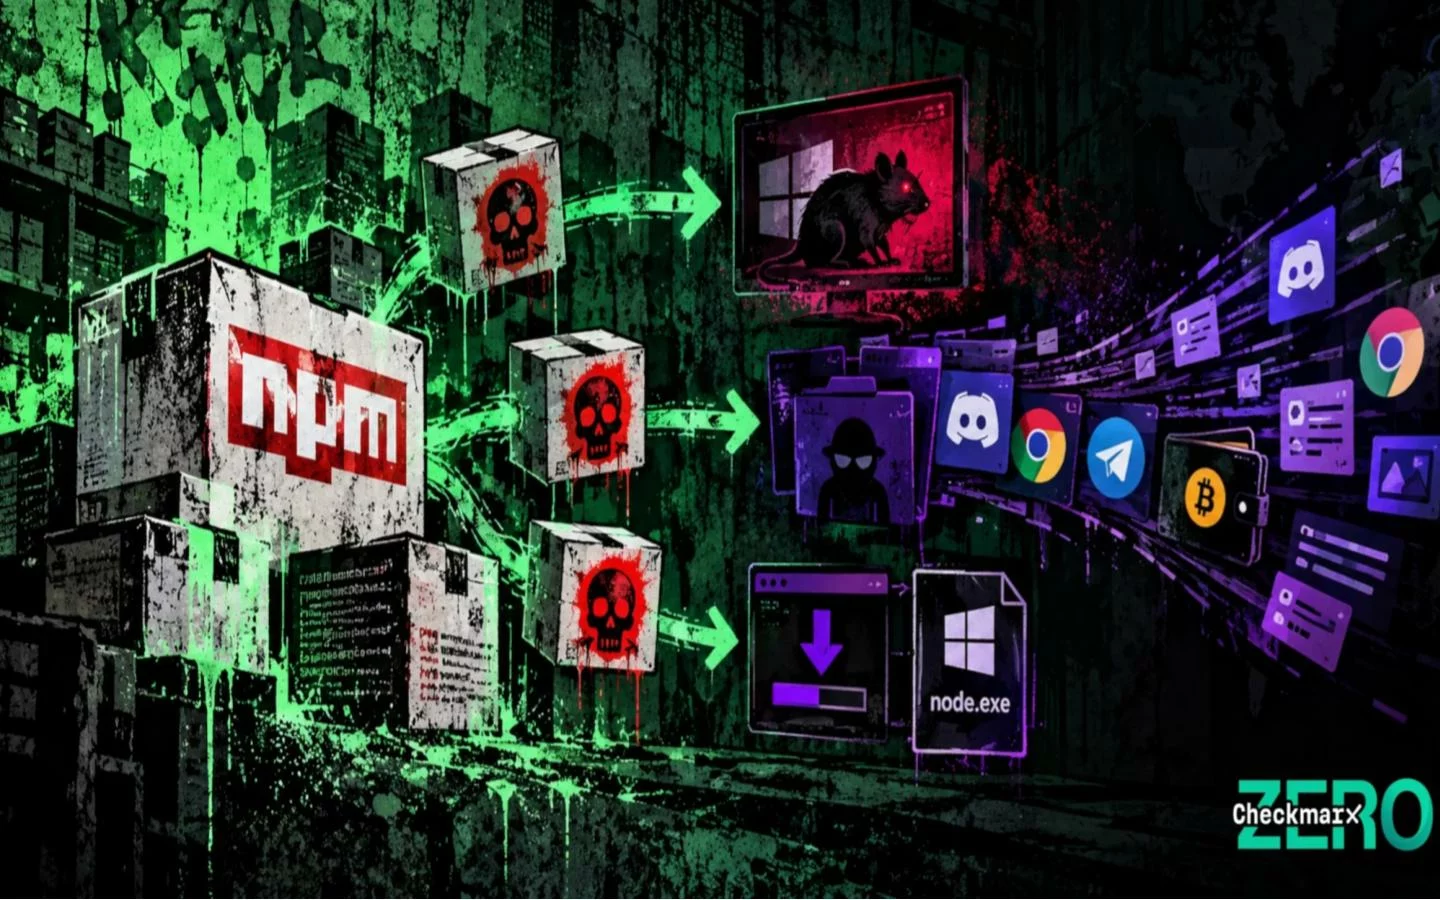
MALFEX npm 惡意套件攻擊:三條感染路徑,攻擊者還「署名」留記號
Checkmarx Zero 揭露 MALFEX npm 供應鏈攻擊,同一攻擊者發佈 8 個惡意套件,透過三條互不相依的路徑在 Windows 上植入 Overlord 遠端存取木馬與 movinlike 竊密程式,累計下載逾 4 萬次。截至 9 月底仍有 3 個惡意套件可從 npm 安裝,且公告涵蓋不完整。