PHP 兩個重大遠端程式碼執行漏洞已修補:修補前假 PoC 與錯誤緩解建議滿天飛
PHP 於 10 月 21 日修補兩個 CVSS 4.0 評分 9.2 的重大遠端程式碼執行漏洞 CVE-2026-109618 與 CVE-2026-109619,修補前網路上已出現假 PoC 與錯誤的緩解建議。請升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,8.2 以前的版本已終止支援,須遷移。
PHP 於 10 月 21 日修補兩個 CVSS 4.0 評分 9.2 的重大遠端程式碼執行漏洞 CVE-2026-109618 與 CVE-2026-109619,修補前網路上已出現假 PoC 與錯誤的緩解建議。請升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,8.2 以前的版本已終止支援,須遷移。
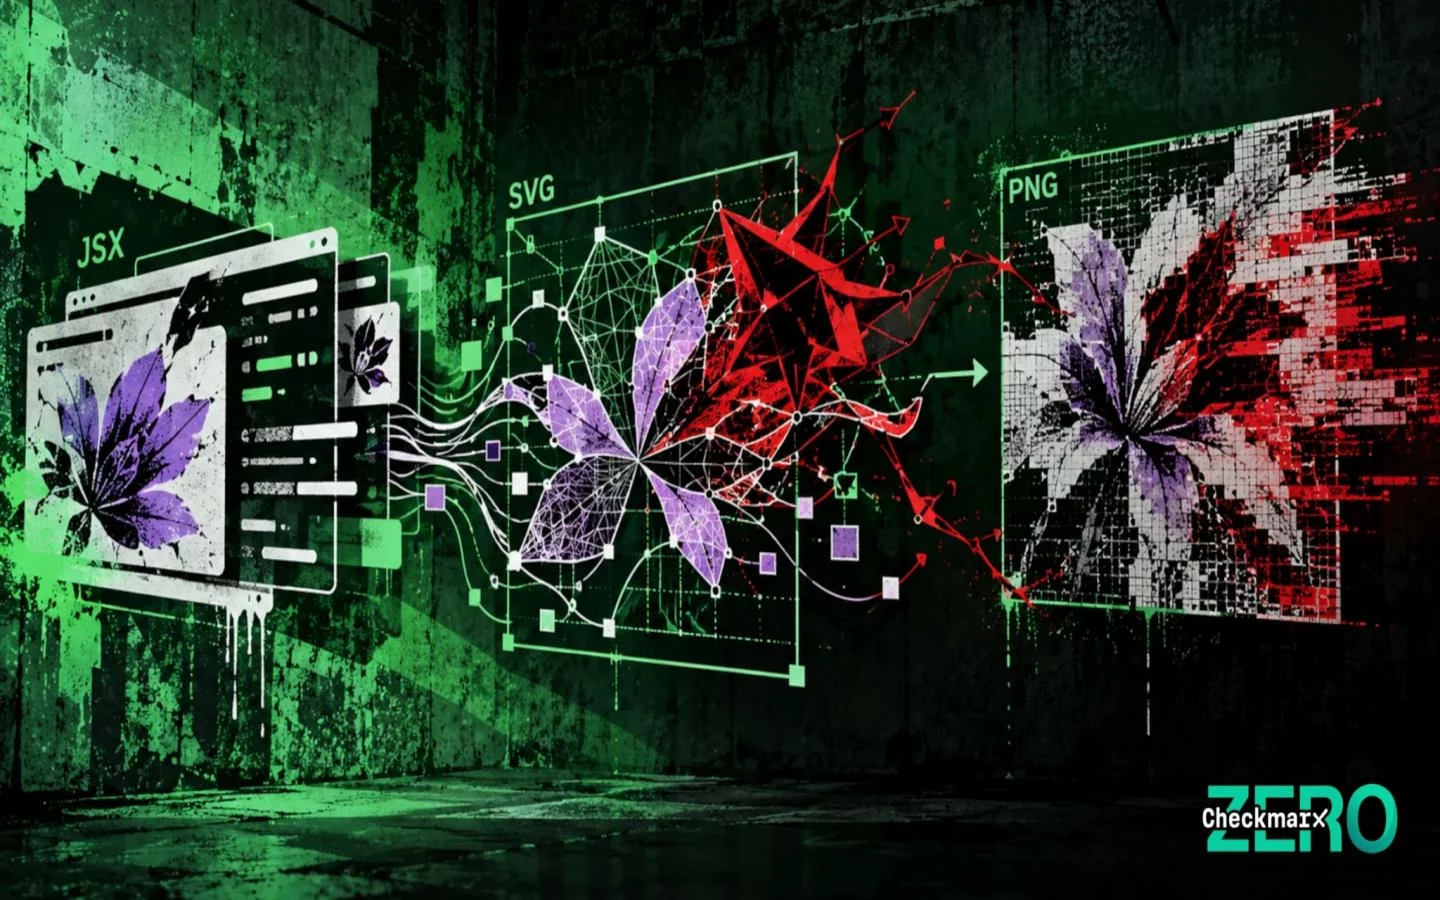
Next.js 揭露重大遠端程式碼執行漏洞 CVE-2026-94545,問題源自相依套件 Satori 未正確跳脫 SVG 內容,攻擊者可透過 ImageResponse 注入惡意 SVG 標記。受影響版本為 16.2.0 至 16.3.5,請儘速升級至 16.3.6;Next.js 15 與 Edge 版 ImageResponse 不受影響。
高田科技有限公司 (Kaoten Scientific Co., Ltd.) 創立於西元1993年,我們的客戶包括執法單位、政府機關和企業行號,提供專業的數位裝置取證和解析、資安解決方案以及原廠認證課程。銷售產品包括: TRM 加密貨幣金流分析、CheckMarx 源碼安全檢測、Cypex 網路威脅情資監控、Black Kite 網路風險評鑑、KaoQC 網路封包分析、Quokka 行動 App 安全性測試等等服務。
© COPYRIGHT 1993 - 2026 | 高田科技有限公司 | ALL RIGHTS RESERVED | Powered by PARAMITA