Vibe Coding 安全性:風險、弱點及如何保護 AI 產生的程式碼
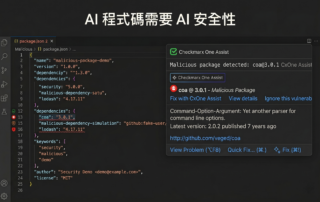
Vibe Coding 的安全性風險並非理論上的。當 AI 在缺乏強大防護機制的情況下產生程式碼時,團隊可能會以更快的速度和更大的規模,繼承安全性團隊早已熟知的同類問題。本文探討 Vibe Coding 帶來的六大安全性風險,以及如何在不中斷開發流程的情況下保護 AI 產生的程式碼。
Vibe Coding 的安全性風險並非理論上的。當 AI 在缺乏強大防護機制的情況下產生程式碼時,團隊可能會以更快的速度和更大的規模,繼承安全性團隊早已熟知的同類問題。本文探討 Vibe Coding 帶來的六大安全性風險,以及如何在不中斷開發流程的情況下保護 AI 產生的程式碼。
Claude Code Security 的推出對整個產業來說是個好消息。不是因為它取代了傳統的應用程式安全性。不是因為它突然讓 AI 產生的程式碼變得安全。而是因為它驗證了許多安全性主管早已知道的事實:AI 編碼引入了新的風險,需要 AI 原生的代理式應用程式安全性。
2025 年對開發者與應用程式安全領域而言,是一個未受過多矚目卻實際穩步進展的年份。整體生態系統出現了更成熟的安全機制與預設設定,社群文化也逐漸轉向更重視風險預防與協作共享。這些轉變在不影響開發速度的前提下,顯著提升了軟體供應鏈的整體安全水準。
新一代 IDE 並不改變軟體開發人員對安全的思維方式,而是改變了安全問題出現的速度。 AWS Kiro 之所以受到關注,是因為它完美結合現代開發流程的節奏:即時回饋、AI 輔助編碼,以及熟悉的 Visual Studio Code 體驗。然而,任何以生產力為導向的 IDE 都伴隨相同的風險——速度越快,風險越高。開發者撰寫程式碼的速度更快、引入依賴的頻率更高,潛在漏洞也更早在生命週期中浮現。
高田科技有限公司 (Kaoten Scientific Co., Ltd.) 創立於西元1993年,我們的客戶包括執法單位、政府機關和企業行號,提供專業的數位裝置取證和解析、資安解決方案以及原廠認證課程。銷售產品包括: TRM 加密貨幣金流分析、CheckMarx 源碼安全檢測、Cypex 網路威脅情資監控、Black Kite 網路風險評鑑、KaoQC 網路封包分析、Quokka 行動 App 安全性測試等等服務。
© COPYRIGHT 1993 - 2026 | 高田科技有限公司 | ALL RIGHTS RESERVED | Powered by PARAMITA