資安研究與技術洞察
從底層機制探索到未公開零日漏洞的獵捕,持續研究是守護軟體生態系的核心動能。
在這裏會定期彙整並發布第一手研究成果——涵蓋前沿漏洞深度分析、威脅情報剖析、逆向工程技術筆記,以及針對新型攻擊手法的實戰觀點(Insight)。
PHP 兩個重大遠端程式碼執行漏洞已修補:修補前假 PoC 與錯誤緩解建議滿天飛
PHP 於 10 月 21 日修補兩個 CVSS 4.0 評分 9.2 的重大遠端程式碼執行漏洞 CVE-2026-109618 與 CVE-2026-109619,修補前網路上已出現假 PoC 與錯誤的緩解建議。請升級至 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,8.2 以前的版本已終止支援,須遷移。
Next.js 重大漏洞 CVE-2026-94545:ImageResponse 遭 SVG 注入可導致遠端程式碼執行
Next.js 揭露重大遠端程式碼執行漏洞 CVE-2026-94545,問題源自相依套件 Satori 未正確跳脫 SVG 內容,攻擊者可透過 ImageResponse 注入惡意 SVG 標記。受影響版本為 16.2.0 至 16.3.5,請儘速升級至 16.3.6;Next.js 15 與 Edge 版 ImageResponse 不受影響。
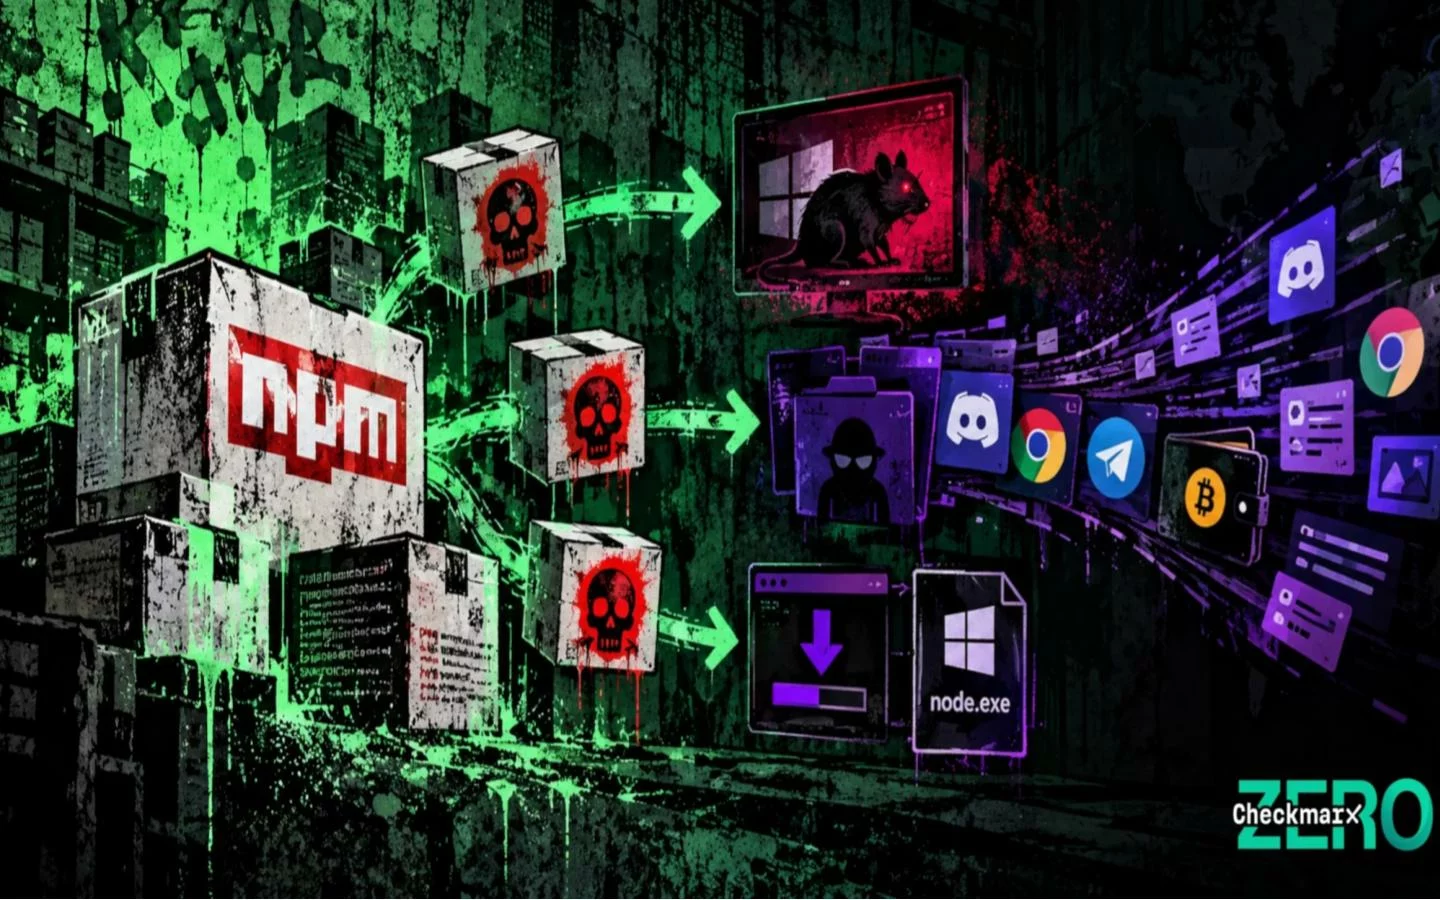
MALFEX npm 惡意套件攻擊:三條感染路徑,攻擊者還「署名」留記號
Checkmarx Zero 揭露 MALFEX npm 供應鏈攻擊,同一攻擊者發佈 8 個惡意套件,透過三條互不相依的路徑在 Windows 上植入 Overlord 遠端存取木馬與 movinlike 竊密程式,累計下載逾 4 萬次。截至 9 月底仍有 3 個惡意套件可從 npm 安裝,且公告涵蓋不完整。
npm「btree」惡意套件攻擊:不靠安裝腳本,惡意程式碼藏在套件主程式裡
Checkmarx Zero 揭露 npm 惡意套件 indexed-btree 攻擊活動:不使用安裝腳本,而是把惡意載入程式藏在套件主程式的 set 方法中,並以 Sepolia 智慧合約作為 C2。套件週下載量近 200 萬,另有 9 個相關套件遭下架,攻擊者據估已獲利 109 ETH。
AI 時代的應用程式安全:Checkmarx 2027 產業展望報告導讀
Checkmarx 年度調查訪問全球 2,350 名資安長、AppSec 主管與開發人員,發現正式環境程式碼已有 49% 由 AI 生成,且 AI 程式碼占比越高、部署已知漏洞的比例越高。報告指出業界偵測能力已成熟,真正的落差在於從發現漏洞到修補之間的組織回應。
我們寫程式碼的速度已超越理解速度:AI 高速時代的新風險
AI 助理讓開發者寫程式碼的速度大幅超越理解速度:語言種類暴增、AI 生成程式碼佔比愈高,已知漏洞上線比例也隨之攀升,攻擊者甚至能在修補程式釋出一小時內就完成漏洞利用。文章介紹 Checkmarx 如何結合決定性掃描引擎與 AI 推理引擎(Next-Gen SAST),並以新推出的 Checkmarx Fusion 進一步搜尋零日與未知模式漏洞,盼能縮小攻守之間的落差。
你正在保護程式碼,但有保護程式碼內的 AI 嗎?
AI 元件——LLM、代理框架、MCP 伺服器——正以超越安全團隊追蹤能力的速度進入程式碼庫。本文探討影子 AI 如何成為軟體供應鏈的新盲點,以及 AppSec 團隊如何透過確定性發現與 AI 特定風險評估,填補能見度缺口並建立治理體系。
Checkmarx 應用程式安全性指南:解析 Claude Mythos
Anthropic 發布的新 AI 模型 Mythos 在發現與利用軟體漏洞方面展現出突破性能力,正式宣告應用程式安全性進入全新紀元。然而,AI 模型的機率性特質意味著單靠 AI 並不足夠,企業必須採取結合確定性分析的混合安全性策略。透過代理式分類處理與修復,搭配「左移至源頭」的實踐,才能在 AI 原生開發環境中建立真正可信賴的防禦體系。
Vibe Coding 安全性:風險、弱點及如何保護 AI 產生的程式碼
Vibe Coding 的安全性風險並非理論上的。當 AI 在缺乏強大防護機制的情況下產生程式碼時,團隊可能會以更快的速度和更大的規模,繼承安全性團隊早已熟知的同類問題。本文探討 Vibe Coding 帶來的六大安全性風險,以及如何在不中斷開發流程的情況下保護 AI 產生的程式碼。
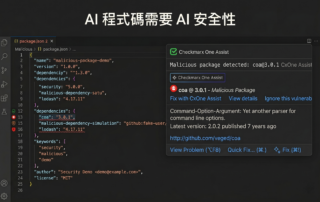
AI 程式碼需要 AI 安全性:為何 Claude 的公告預示著更大的轉變
Claude Code Security 的推出對整個產業來說是個好消息。不是因為它取代了傳統的應用程式安全性。不是因為它突然讓 AI 產生的程式碼變得安全。而是因為它驗證了許多安全性主管早已知道的事實:AI 編碼引入了新的風險,需要 AI 原生的代理式應用程式安全性。
2025 年 – 應用程式安全的「低調進步之年」
2025 年對開發者與應用程式安全領域而言,是一個未受過多矚目卻實際穩步進展的年份。整體生態系統出現了更成熟的安全機制與預設設定,社群文化也逐漸轉向更重視風險預防與協作共享。這些轉變在不影響開發速度的前提下,顯著提升了軟體供應鏈的整體安全水準。
透過 Checkmarx One Assist 將 IDE 原生應用安全帶入 Kiro
新一代 IDE 並不改變軟體開發人員對安全的思維方式,而是改變了安全問題出現的速度。 AWS Kiro 之所以受到關注,是因為它完美結合現代開發流程的節奏:即時回饋、AI 輔助編碼,以及熟悉的 Visual Studio Code 體驗。然而,任何以生產力為導向的 IDE 都伴隨相同的風險——速度越快,風險越高。開發者撰寫程式碼的速度更快、引入依賴的頻率更高,潛在漏洞也更早在生命週期中浮現。